Governança de IA na saúde: como preparar a operação antes de escalar agentes
O caminho para usufruir ao máximo da tecnologia
Sua instituição aprovou o orçamento de inovação e a prova de conceito (PoC) de inteligência artificial foi um sucesso promissor.
Mas agora surge a pergunta que paralisa qualquer diretoria na mesa do conselho: estamos realmente preparados para colocar agentes autônomos acessando sistemas legados, consultando prontuários e atuando no fluxo de atendimento médico?
A corrida pela adoção de inteligência artificial na saúde está acelerada.
No entanto, existe uma linha tênue entre liderar a transformação digital e expor o hospital a riscos operacionais devastadores: alucinações de modelos em diagnósticos, vazamento de dados protegidos pela LGPD e desconformidade com regulamentações do setor médico.
Sem um arcabouço estruturado de controle, tentar escalar soluções inteligentes torna-se um jogo de roleta russa com a segurança do paciente e a sustentabilidade do negócio.
É exatamente aqui que a governança de IA na saúde deixa de ser uma mera burocracia e se consolida como o pilar estratégico para viabilizar inovação segura.
O que é governança de IA na saúde?
A governança de IA na saúde é o ecossistema integrado de políticas, controles técnicos, arquiteturas de segurança e processos operacionais projetado para supervisionar todo o ciclo de vida dos algoritmos desde a ingestão de dados e treinamento até a execução e auditoria continuada em produção.
Diferente da governança de dados tradicional, que lida com registros estáticos e bancos de dados relacionais, a governança de IA lida com modelos dinâmicos, probabilísticos e não determinísticos.
Na prática clínica, onde não há margem para tentativa e erro, governar a IA exige respostas concretas para questões de alto risco:
- Responsabilidade e explicabilidade: como auditar a cadeia lógica que levou um algoritmo a sugerir determinado tratamento ou priorizar um atendimento?
- Integridade regulatória: como garantir conformidade estrita com a LGPD, regulamentações da ANPD e diretrizes do Conselho Federal de Medicina (CFM)?
- Mitigação de viés: como prevenir que o histórico de dados de treinamento introduza vieses discriminatórios nas decisões assistenciais?
Por que agentes de IA exigem mais governança?
Se os modelos analíticos tradicionais apenas geravam relatórios estáticos, os agentes de IA na saúde e as arquiteturas de IA generativa na saúde cruzaram a fronteira da execução autônoma.
Guiados por Large Language Models (LLMs) e orquestradores avançados, esses agentes leem prontuários eletrônicos (PEP), consultam sistemas de ERP, realizam triagem inicial, agendam exames e minutam laudos complexos.
Essa autonomia traz ganhos operacionais extraordinários, mas amplia exponencialmente a superfície de ataque e o risco de falhas:
- Alucinações e prompt injection: Uum agente conectado a dados de pacientes pode ser induzido a interpretações equivocadas caso o prompt do usuário ou os dados de entrada contenham ambiguidades ou ruídos.
- Execução não autorizada de chamadas de API: como os agentes usam ferramentas (Function Calling) para interagir diretamente com bancos de dados e sistemas de saúde, uma falha de validação pode disparar ações indesejadas na infraestrutura hospitalar.
- Vazamento de informações pessoais de saúde (PHI): o uso inadequado de modelos em nuvem sem isolamento ou encriptação ponta a ponta coloca em risco o sigilo absoluto exigido em prontuários.
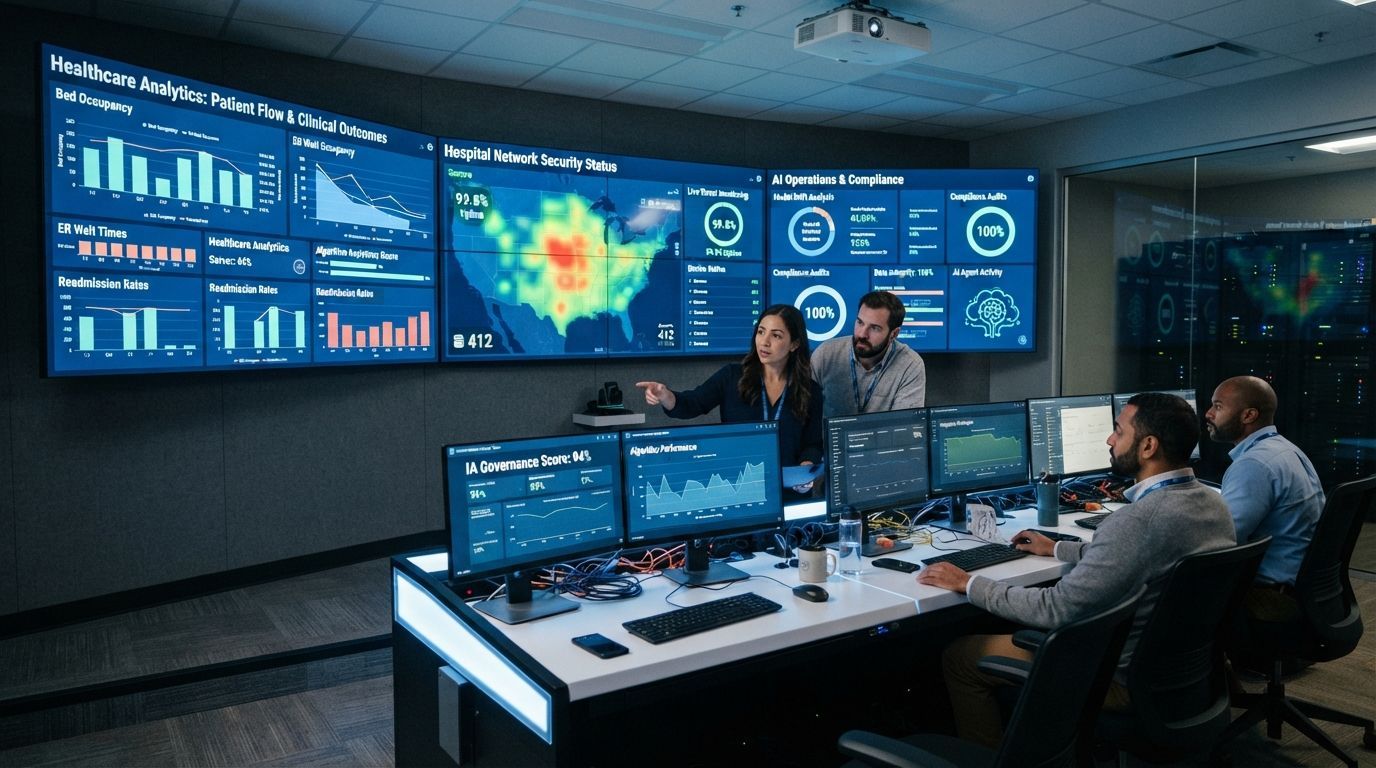
Por essa razão, quanto maior a autonomia e a capacidade de integração do agente de IA no ecossistema hospitalar, mais refinada e robusta deve ser a engenharia de governança que o monitora em tempo real.
4 pilares para escalar IA com segurança
Para que a diretoria de TI e os comitês de inovação possam expandir a presença de IA em hospitais com previsibilidade e total controle, a operação deve ser sustentada por quatro pilares técnicos e organizacionais:
1. Papéis, responsabilidades e comitê multidisciplinar
Elimine qualquer zona cinzenta na estrutura organizacional.
A governança de IA exige um comitê multidisciplinar composto por líderes de TI, médicos, especialistas em segurança da informação e engenheiros de dados.
É essencial, por exemplo, nomear claramente o "dono do modelo" na TI e a liderança médica responsável pela validação clínica contínua do agente.
2. Dados, permissões e Princípio do Privilégio Mínimo
Integre a governança de dados em saúde diretamente à camada de execução do agente.
O acesso dos algoritmos aos bancos de dados hospitalares deve seguir rigorosamente o Princípio do Privilégio Mínimo via controles de acesso baseados em função (RBAC).
Um agente focado em agendamento cirúrgico jamais deve ter visibilidade sobre laudos psiquiátricos ou históricos financeiros sensíveis.
3. Observabilidade, MLOps e rastreabilidade total
Cada interação, decisão intermediária e chamada de API realizada pelo agente precisa gerar registros de log imutáveis e auditáveis.
Implementar esteiras de MLOps com rastreabilidade completa (lineage) permite auditar a versão exata do modelo, os prompts utilizados e as fontes de dados consultadas em qualquer incidente clínico ou regulatório.
4. Supervisão humana ativa (Human-in-the-Loop) e barreiras de proteção (Guardrails)
É importante notar que, na saúde, a IA não opera em piloto automático. A tecnologia atua como um copiloto de produtividade para equipes médicas e administrativas.
Devem ser implementadas guardrails (camadas de filtragem de entrada e saída) que bloqueiam respostas fora do escopo, previnem o vazamento de informações pessoas e garantem que qualquer decisão assistencial dependa da validação e assinatura final de um profissional habilitado.
Checklist técnico e operacional antes de colocar um agente de IA em produção
Antes de efetuar o deploy e liberar o agente inteligente para o ambiente produtivo da sua instituição, certifique-se de validar cada um destes itens estratégicos:
- O agente opera com acessos via API estritamente limitados pelo princípio do privilégio mínimo?
- Existem guardrails configurados para detectar alucinações, vazamento de dados sensíveis e prompt injection?
- Todas as requisições e respostas são registradas em logs auditáveis e imutáveis com retenção adequada?
- O fluxo assistencial prevê validação humana obrigatória (Human-in-the-Loop) antes de qualquer ação crítica?
- A infraestrutura de
segurança da informação em saúde garante encriptação de dados em trânsito e em repouso?
- Existe um comitê multidisciplinar encarregado de monitorar métricas de precisão, viés e drift do modelo em produção?
Como avançar da experimentação para uma IA escalável
Grande parte das instituições de saúde permanece estagnada no "cemitério das PoCs" — uma coleção de projetos-piloto promissores que nunca chegam à produção por receio de falhas operacionais e incertezas regulatórias.
Contudo, a governança não foi concebida para criar barreiras ou desacelerar a inovação, mas sim para construir os trilhos de alta segurança que permitem ao ecossistema tecnológico avançar com velocidade e controle.
Ao transformar a governança em um ativo estratégico de tecnologia, CIOs e diretores de TI conseguem destravar valor real para a operação hospitalar, reduzindo custos, otimizando o fluxo assistencial e conquistando a confiança duradoura das equipes médicas e dos pacientes.
A pergunta central que sua liderança deve discutir hoje não é mais "se" a inteligência artificial fará parte da rotina assistencial, mas sim "quão sólida e madura é a infraestrutura de governança responsável por sustentá-la em grande escala".
E a verdade é que alcançar essa maturidade operacional exige arquitetura de software refinada, integração segura de sistemas legados e consultoria especializada em saúde.
A Noxtec atua lado a lado com hospitais e operadoras para estruturar esse caminho com total previsibilidade. Converse com os especialistas da NOXTEC e avalie a maturidade da sua operação para adoção e escala de IA.
Artigos recentes